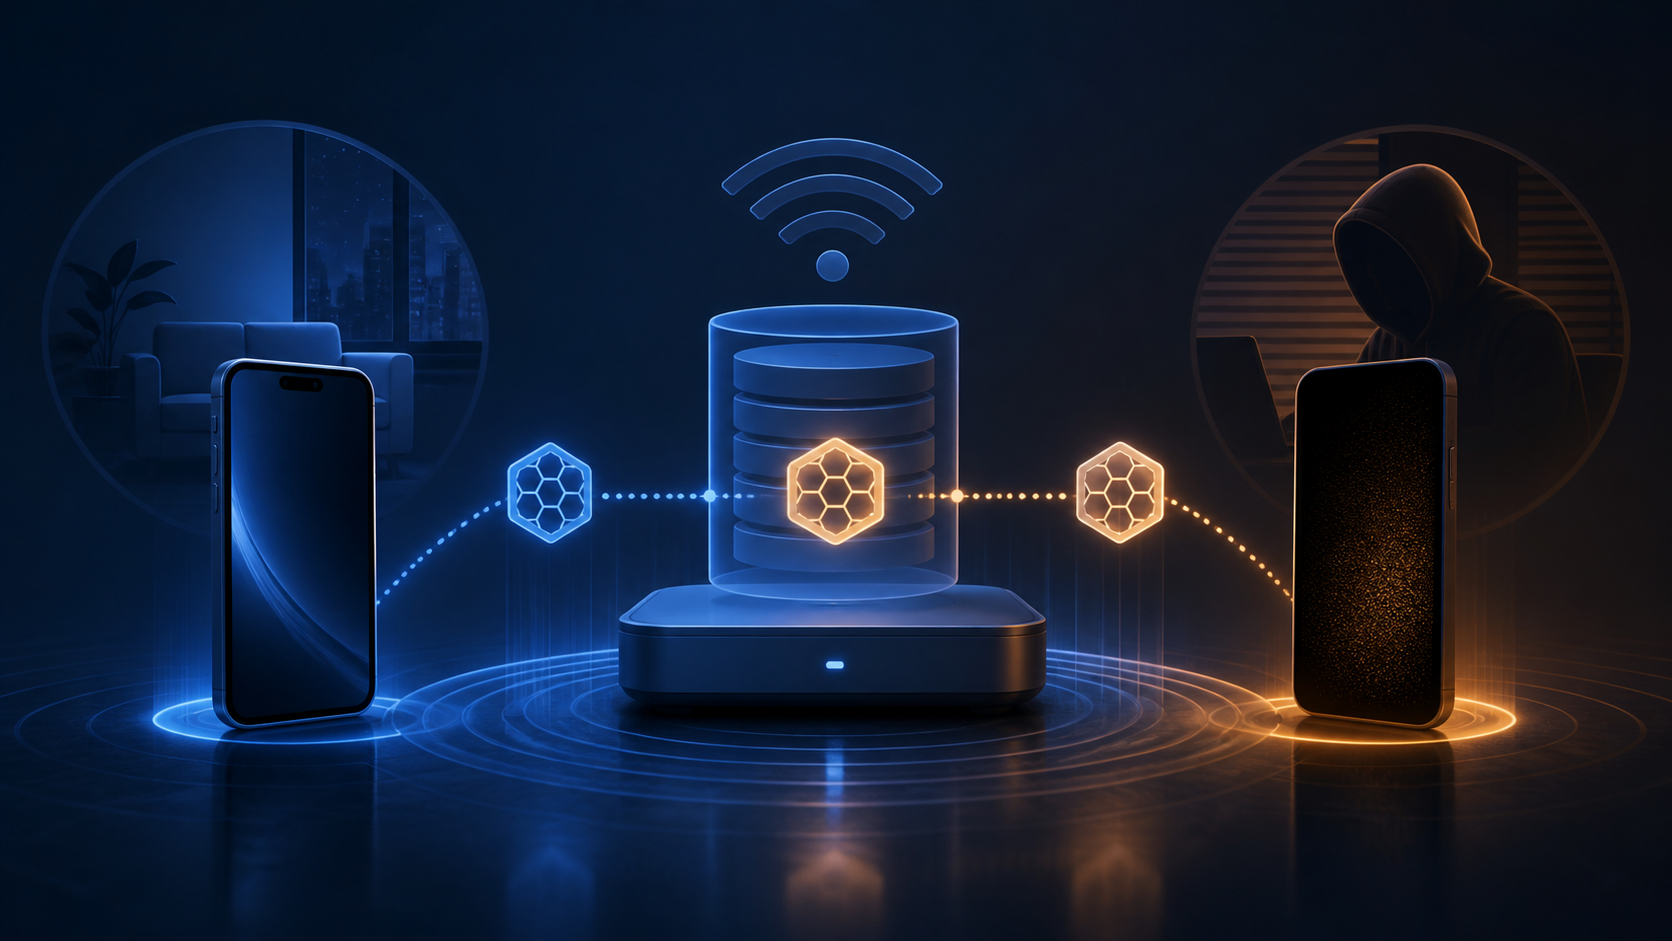
Контроллер узнает вернувшийся guest device по MAC. Этот идентификатор не является надежным криптографическим доказательством личности.
Понимайте модель доверия
Если атакующий подменит адрес спящего клиента до истечения cache entry, инфраструктура способна ошибочно связать новое устройство с ранее разрешенным WebAuth-состоянием. Пароль портала не спрашивается.
Сокращайте окно риска
Sleeping timeout выбирают не только для удобства, но и с учетом времени визита, сегментации guest VLAN, client isolation и ценности доступных ресурсов. Бесконечный cache опасен.
Мониторьте одновременные признаки
Отслеживайте резкую смену радиохарактеристик, площадки и поведения одного MAC, а важные сервисы защищайте дополнительной application authentication независимо от Wi-Fi. Один адрес недостаточен.
Согласуйте максимально допустимый sleeping period с владельцем безопасности, а не только с поддержкой гостей. Для каждого чувствительного приложения требуйте собственную сильную аутентификацию даже внутри уже разрешенного WLAN и ограниченного гостевого сегмента.
Основной механизм объяснен в статье про Sleeping Client WebAuth. Предупреждение о spoofed MAC приводит официальная документация Cisco.