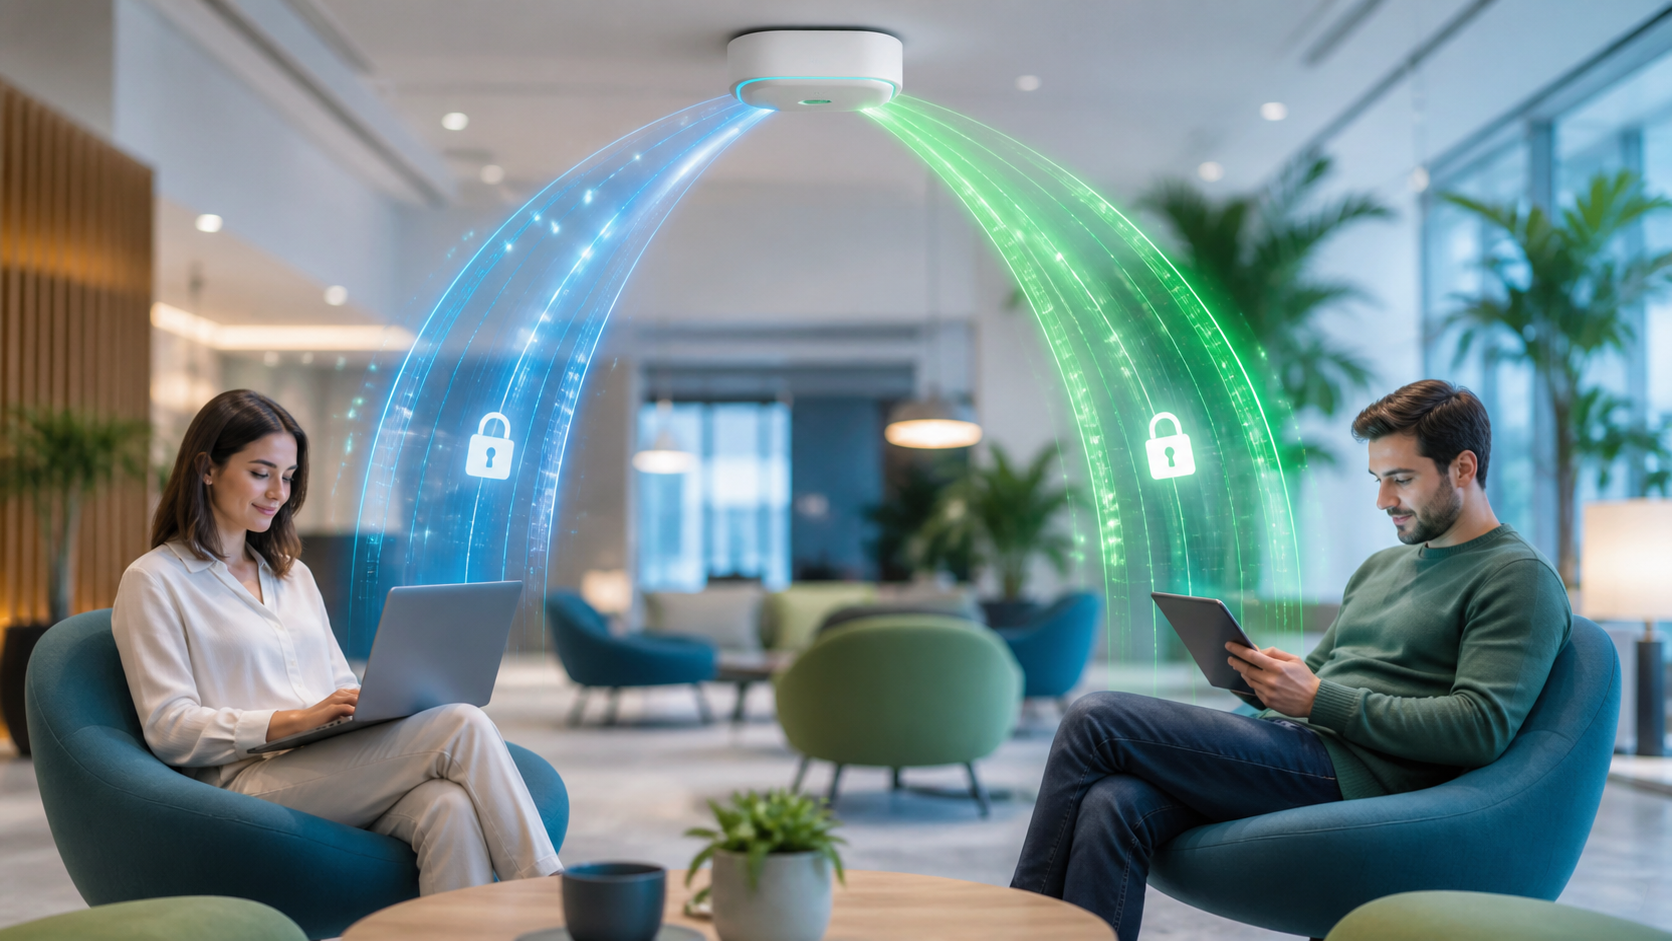
Гостю не вводят пароль, но его радиотрафик не обязан оставаться открытым для пассивного прослушивания рядом.
Создавайте отдельный ключ
OWE выполняет обмен Diffie-Hellman во время доступа и получает уникальный секрет для каждой пары клиент и точка без общего публичного пароля для гостей. Затем включается шифрование кадров.
Не обещайте проверку личности
Enhanced Open защищает беспроводной участок от простого пассивного перехвата, но не аутентифицирует пользователя и сам по себе не подтверждает подлинность выбранного публичного SSID. Portal решает другую задачу.
Поддерживайте старые устройства временно
Transition Mode связывает открытый и OWE BSS, позволяя совместимым клиентам автоматически выбрать защищенный вариант, пока старые устройства продолжают использовать прежнее подключение. Сегментация все равно нужна.
Проверьте в capture negotiated AKM и шифрование каждого тестового клиента. Одинаковое видимое имя сети совершенно не означает, что старое и новое устройство действительно получили одинаковый уровень защиты своего радиотрафика от соседних слушателей.
Изоляцию внутри сегмента настраивают отдельно по статье client isolation в гостевом Wi-Fi. Обмен ключами и устройство Transition Mode показывает официальная инструкция Cisco.