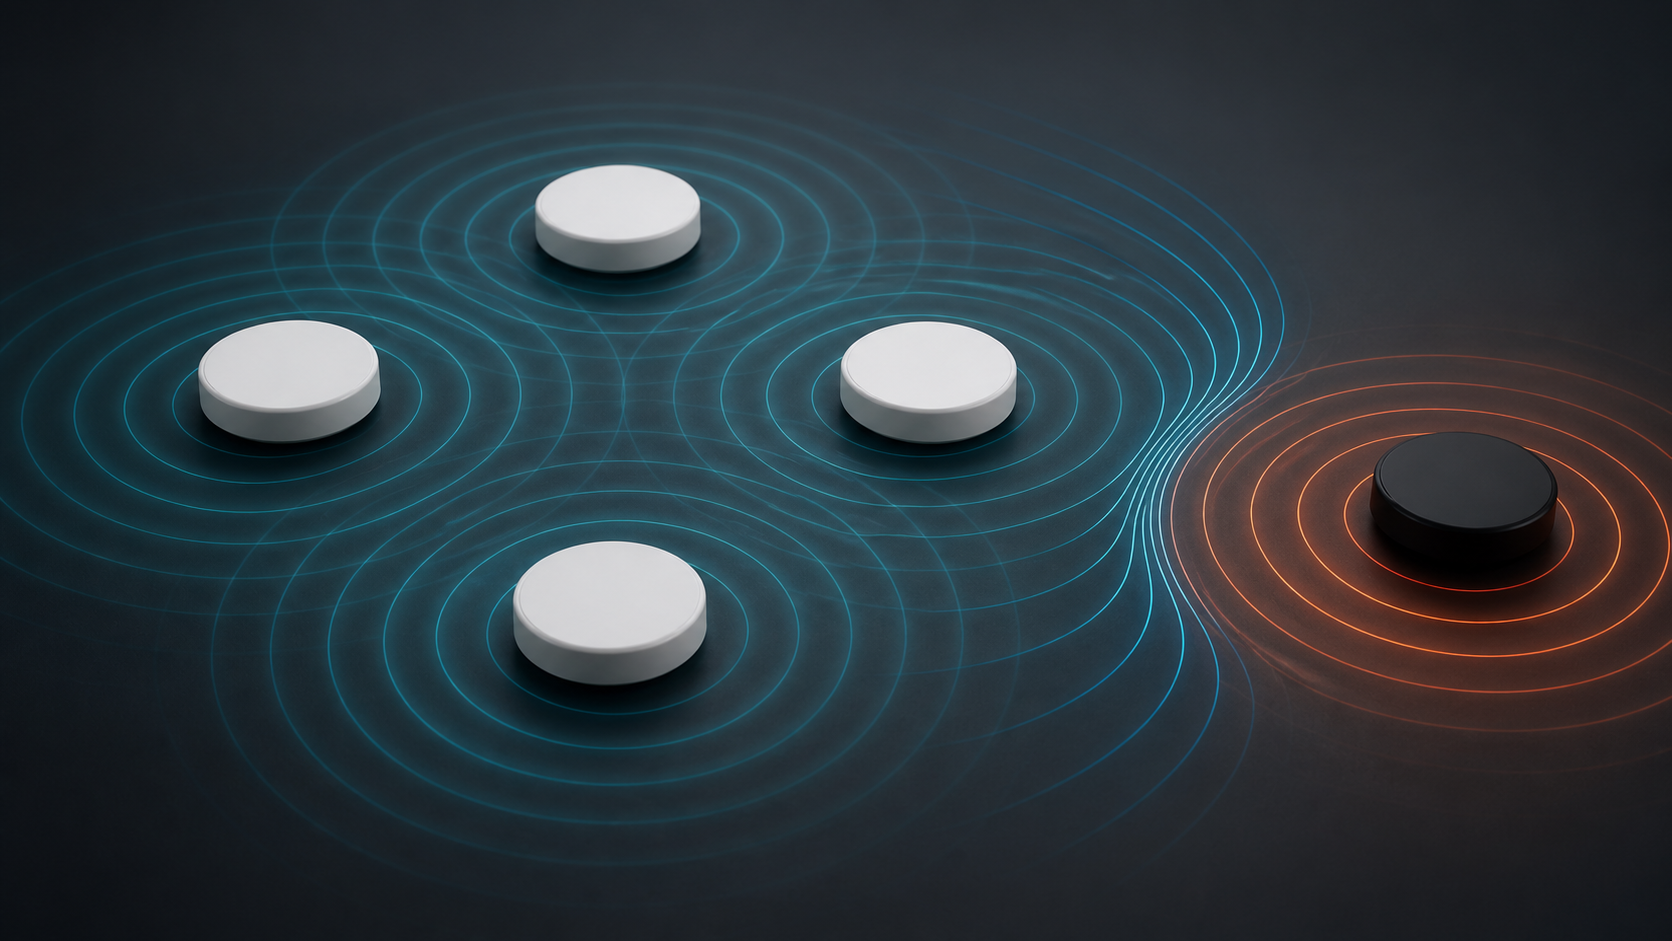
Точка слышит неизвестный BSSID. Это может быть соседний офис, личный hotspot или устройство внутри корпоративной сети.
Собирайте радиопризнаки
Управляемые AP фиксируют MAC, SSID, канал и уровень неизвестного передатчика, а система сопоставляет наблюдения и пытается определить подключение к проводной инфраструктуре. Классификация требует данных.
Отделяйте соседа от rogue
Чужая точка за стеной создает interference, но не обязательно нарушает безопасность компании, тогда как неизвестный AP на внутреннем LAN требует расследования. Одинаковый SSID повышает риск.
Применяйте containment осознанно
Активное подавление посылает управляющие кадры клиентам и расходует airtime управляемых radios, а воздействие на чужую сеть может иметь правовые последствия. Сначала подтвердите владельца и политику.
Сначала найдите физическое место, wired trace и владельца BSSID, затем зафиксируйте решение в журнале безопасности. Автоматически блокировать каждую неизвестную точку опасно технически, юридически и для стабильности собственных голосовых и дата-клиентов на этом канале.
Радиовлияние оценивают через помехи соседних Wi-Fi-сетей. Классификацию, ограничения containment и влияние на производительность приводит официальный документ Cisco.