Общий PSK быстро распространяется между людьми и устройствами. Его замена отключает сразу весь парк клиентов WLAN.
Выдавайте ключ на устройство
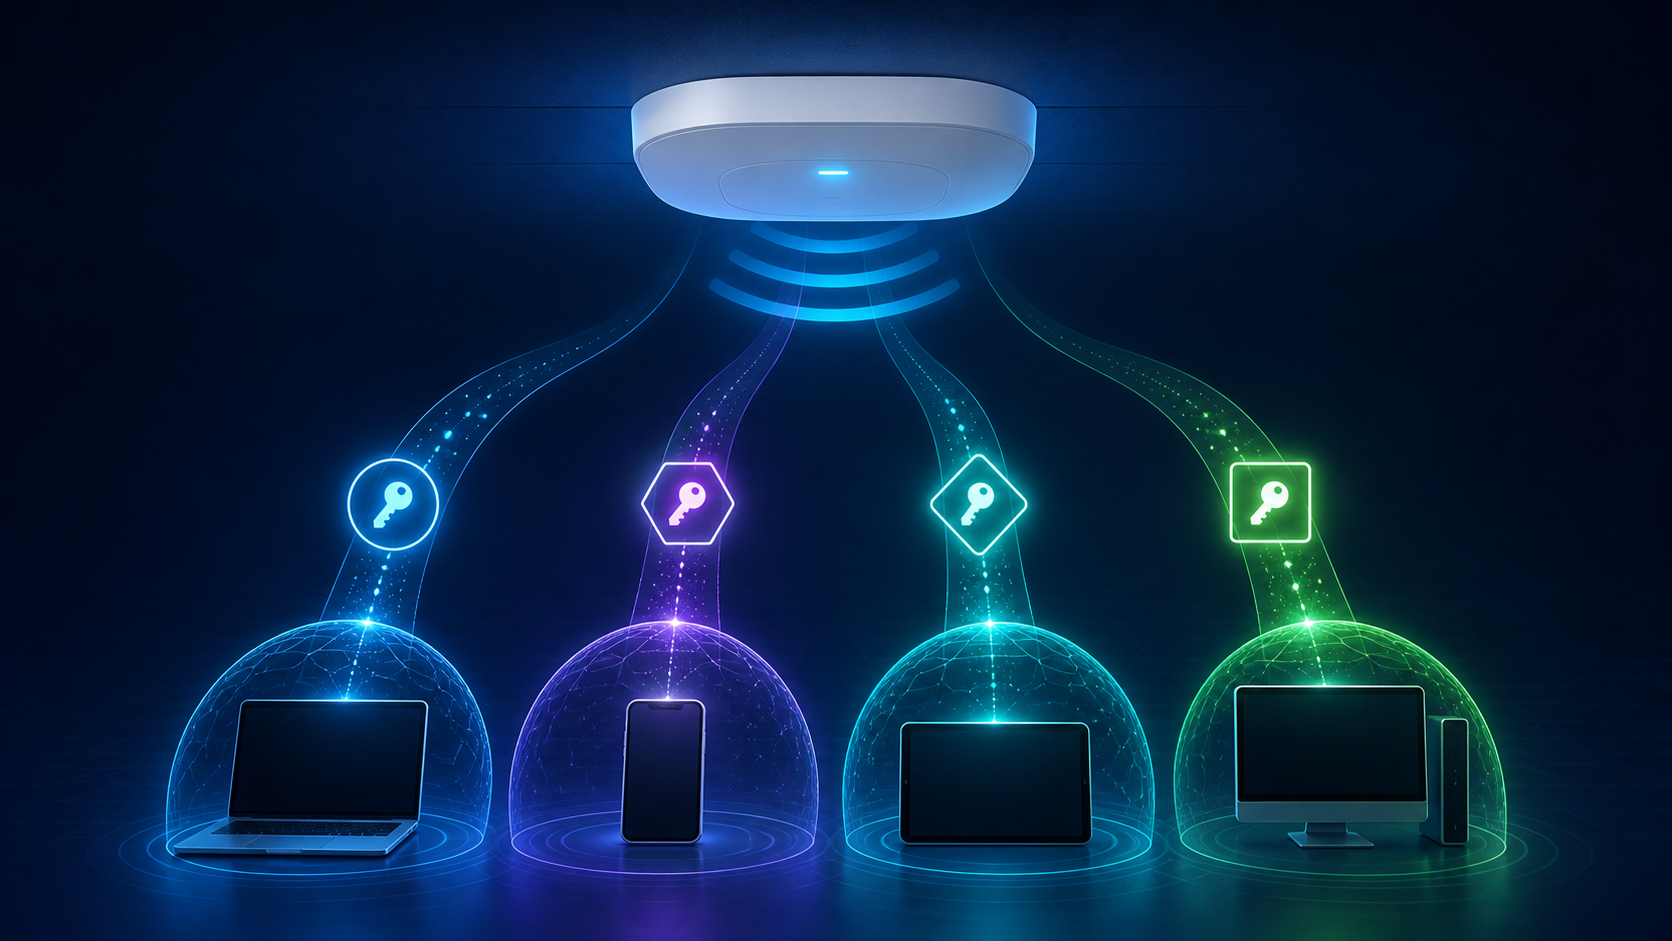
iPSK сочетает PSK-аутентификацию с MAC-based authorization, позволяя RADIUS вернуть конкретный ключ для известного endpoint вместо одного секрета на весь SSID. Отзыв становится точечным.
Добавляйте индивидуальную policy
Вместе с ключом сервер способен назначить VLAN, ACL и другие attributes через AAA Override, поэтому камеры, датчики и терминалы остаются на одном SSID. Сегменты различаются.
Защищайте базу соответствий
MAC можно подменить, а ключ скопировать, поэтому iPSK не равен сертификатной идентичности и требует учета владельца, ротации и мониторинга одновременного использования. Риски сохраняются.
Создайте отдельный тестовый ключ, подключите одно устройство и подтвердите returned policy. Затем отзовите только эту запись и убедитесь, что остальные клиенты того же SSID продолжают работать.
Динамическую политику объясняет AAA Override. Связку iPSK, RADIUS и ISE показывает официальная инструкция Cisco.