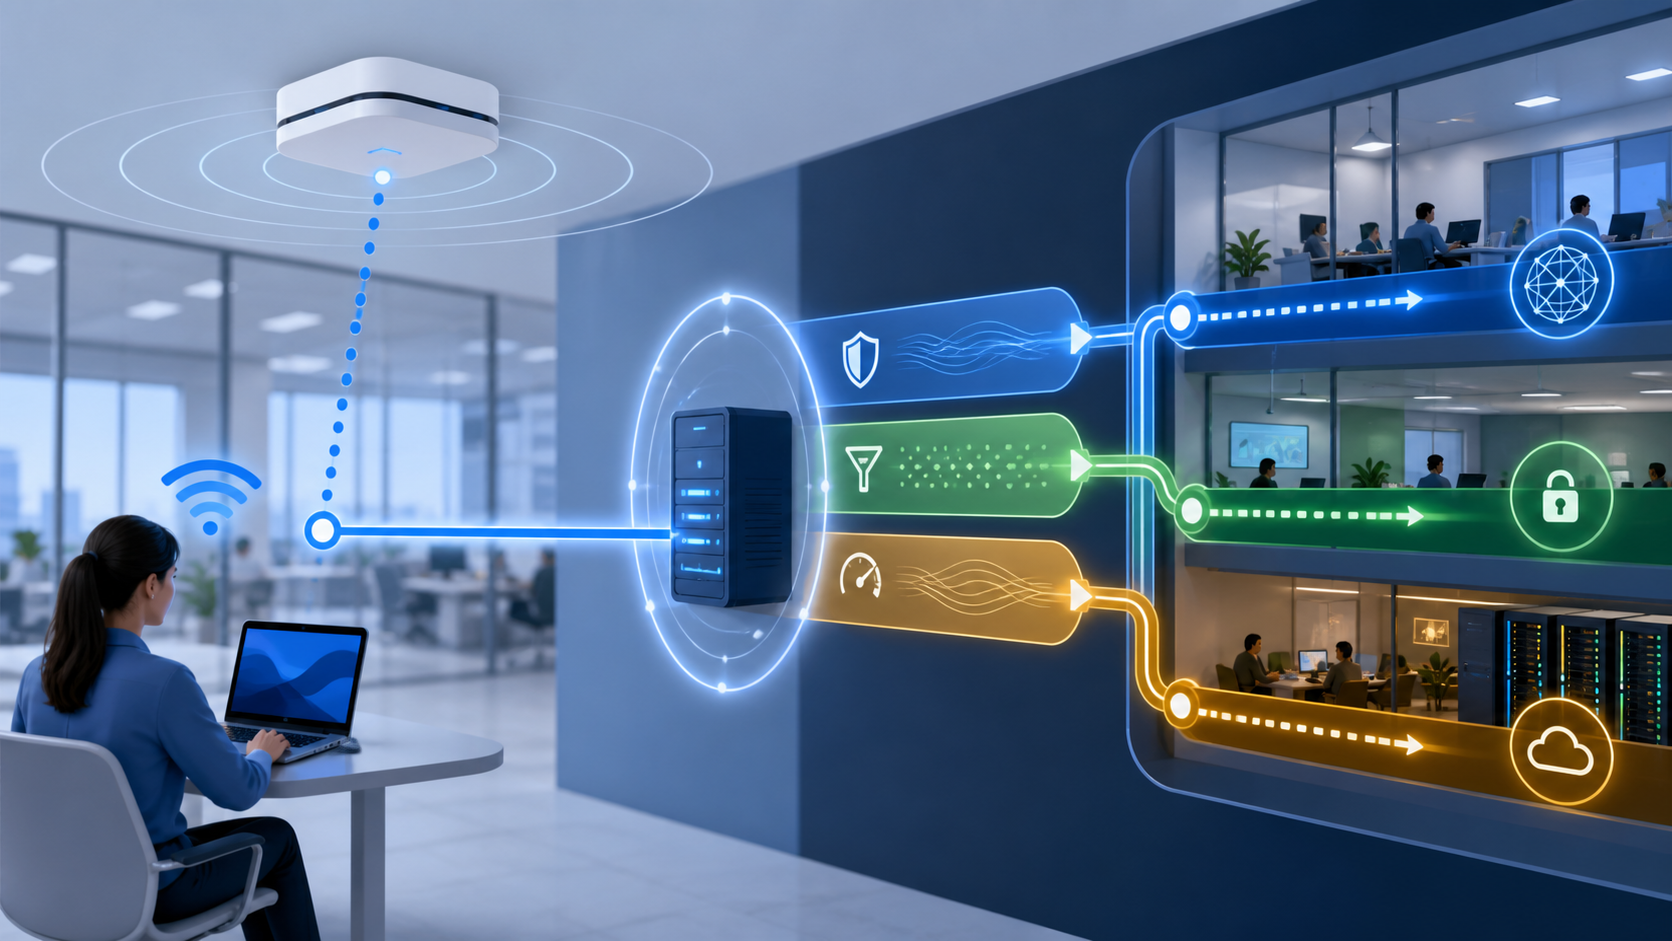
Один SSID обслуживает сотрудников с разными правами. После аутентификации им необязательно получать одинаковую сетевую политику.
Принимайте атрибуты RADIUS
С включенным AAA Override контроллер применяет к конкретной сессии возвращенные VLAN, ACL, QoS и другие поддерживаемые параметры вместо части значений Policy Profile. Решение становится персональным.
Проверяйте полный набор
Успешный Access-Accept не гарантирует корректный override, поскольку неверное имя VLAN, отсутствующая ACL или неподдерживаемый атрибут ломают применение после аутентификации. Читайте client policy.
Сохраняйте безопасный default
Policy Profile задает базовый путь, а поведение при отсутствующем или ошибочном атрибуте проектируют заранее, чтобы пользователь не попадал случайно в слишком доверенный сегмент. Fail-open опасен.
Выберите тестовую учетную запись для каждой роли и сохраните фактические RADIUS attributes. После подключения подтвердите VLAN, ACL, DNS, маршрут и accounting одной сессии от начала до завершения.
Перед назначением проверьте RADIUS timeout и Access-Reject. Возможности AAA Override перечисляет официальное руководство Cisco.